

‘नॉन’ रॅन्समवेअर गटाकडून हल्ल्याची जबाबदारी स्वीकारल्याचा दावा
ग्राहकांची संपर्कविषयक माहिती उघड झाल्याची शक्यता
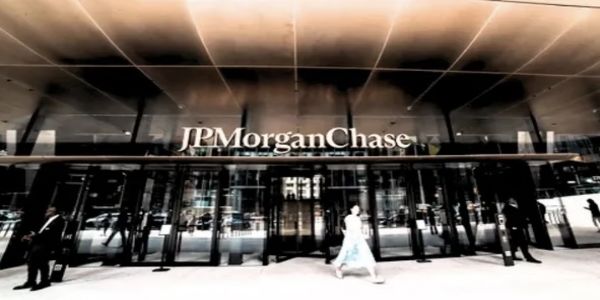
वॉशिंग्टन, 20 नोव्हेंबर (हिं.स.) : अमेरिकेतील आघाडीची वित्तीय संस्था जेपी मॉर्गन चेसच्या तृतीय-पक्ष सेवा प्रदात्यांवर सायबर हल्ला झाल्याची घटना समोर आली आहे. या हल्ल्यामुळे बँकेच्या काही ग्राहकांची वैयक्तिक माहिती उघड झाल्याची शक्यता असून, सुमारे 16 हजार श्रीमंत ग्राहकांचा डेटा लीक झाल्याचा दावा एका रॅन्समवेअर गटाने केला आहे. या माहितीमध्ये ई-मेल पत्ते, फोन क्रमांक आणि खाते ओळख क्रमांकांचा समावेश आहे.
यासंदर्भातील माहितीनुसार ‘नॉन’ नावाच्या रॅन्समवेअर गटाने या सायबर हल्ल्याची जबाबदारी स्वीकारली आहे. या गटाने जेपी मॉर्गन चेससह व्हिसा आणि मास्टरकार्डशी संबंधित ग्राहकांची माहिती मिळवल्याचा दावाही केला आहे. मात्र, लीक झालेल्या डेटाची संपूर्ण सत्यता अद्याप स्वतंत्रपणे पडताळण्यात आलेली नाही.
जेपी मॉर्गन चेसने गुरुवारी (19 नोव्हेंबर) समाजमाध्यमांवरील ‘एक्स’ या मंचावर पोस्ट करून या घटनेची माहिती दिली. बँकेच्या निवेदनानुसार, तिला सेवा पुरवणाऱ्या तृतीय-पक्ष कंपन्यांवर सायबर हल्ला झाला आहे.
प्राथमिक तपासात हल्लेखोरांनी या कंपन्यांकडे उपलब्ध असलेल्या काही विपणनविषयक माहितीपर डेटामध्ये प्रवेश मिळवल्याचे निदर्शनास आले आहे. या माहितीमध्ये काही ग्राहकांची नावे आणि ई-मेल पत्ते असण्याची शक्यता बँकेने व्यक्त केली आहे.
बँकेने स्पष्ट केले की, या घटनेमुळे तिच्या बँकिंग सेवांवर कोणताही परिणाम झालेला नाही. तसेच, ज्या ग्राहकांची माहिती प्रभावित झाली असण्याची शक्यता आहे, त्यांच्याशी बँक थेट संपर्क साधणार आहे. संबंधित ग्राहकांना आवश्यक मदत देण्याबरोबरच मोफत क्रेडिट मॉनिटरिंगची सुविधाही उपलब्ध करून दिली जाणार आहे.
दरम्यान, व्हिसा आणि मास्टरकार्ड या कंपन्यांनीही त्यांच्या तृतीय-पक्ष सेवा प्रदात्यांशी संबंधित सायबर सुरक्षा घटनांची माहिती दिली आहे. व्हिसाने स्पष्ट केले की, संबंधित घटनेत कंपनीची स्वतःची प्रणाली किंवा पेमेंटविषयक माहिती प्रभावित झालेली नाही. मास्टरकार्डनेही काही विशिष्ट लाभ योजनेतील मर्यादित ग्राहकांचे ई-मेल पत्ते उघड झाल्याचे सांगितले असून, त्याचा पेमेंट नेटवर्क किंवा कार्ड व्यवहारांवर परिणाम झालेला नसल्याचे स्पष्ट केले आहे.
विशेष म्हणजे, आठवड्याच्या सुरुवातीला जेपी मॉर्गन चेसच्या काही ग्राहकांना ऑनलाइन बँकिंग आणि व्यवहारांमध्ये अडचणींचा सामना करावा लागला होता. मात्र, या सेवा व्यत्ययाचा ताज्या सायबर हल्ल्याशी कोणताही संबंध नसल्याचे बँकेने स्पष्ट केले आहे. आधीची समस्या सॉफ्टवेअरमधील त्रुटीमुळे निर्माण झाली होती.
अलीकडच्या काळात विविध तंत्रज्ञान आणि वित्तीय संस्थांना तांत्रिक अडचणी तसेच सायबर सुरक्षेशी संबंधित घटनांना सामोरे जावे लागत आहे. गेल्या आठवड्यात अमेरिकेच्या फेडरल एव्हिएशन ॲडमिनिस्ट्रेशनच्या (एफएए) यंत्रणेतील समस्येमुळे विमान उड्डाणांवर तात्पुरते निर्बंध घालावे लागले होते. तसेच मायक्रोसॉफ्टच्या ई-मेल सेवेतही जागतिक स्तरावर व्यत्यय निर्माण झाला होता. या पार्श्वभूमीवर जेपी मॉर्गन चेसशी संबंधित डेटा लीकची घटना वित्तीय संस्थांच्या तृतीय-पक्ष सेवा पुरवठादारांच्या सायबर सुरक्षेचा प्रश्न पुन्हा ऐरणीवर आणणारी ठरली आहे.
------------------------
हिंदुस्थान समाचार / Priyanka Bansode
20 Nov 2026